
 Помощь


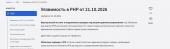
В октябре 2026 года в языке PHP была обнаружена группа критических уязвимостей, получивших название PHP2Shell (CVE-2026-109618 и CVE-2026-109619) с оценкой опасности 9.2 по шкале CVSS v4.0
• Суть проблемы: Ошибки работы с памятью (memory corruption / uninitialized pointer) в ядре PHP, позволяющие неавторизованным злоумышленникам выполнять произвольный код (RCE) на сервере.
• Затронутые версии: Практически все версии PHP, выпущенные за последние годы (начиная с ветки 5.4 вплоть до актуальных версий).
• Гентический риск: Наиболее уязвимы развертывания через Apache mod_php, PHP-FPM, php-cgi и LiteSpeed, когда обработка запроса может прерываться из-за превышения memory_limit.
Как исправить
Разработчики выпустили экстренные обновления безопасности. Обновите PHP до актуальных исправленных версий:
• PHP 8.5 -> версия 8.5.12
• PHP 8.4 -> версия 8.4.27
• PHP 8.3 -> версия 8.3.36
• PHP 8.2 -> версия 8.2.35
Страница 1 из 1
PHP обновили?
#2


- резконегативен
Отправлено 23 октября 2026 - 13:03
Да, об этом уже известно, в курсе ситуации, следим и делаем что можем.
При всём уважении, не могу расписать всю "изнанку" форума, что бы не усугублять ситуацию+не плодить потенциальные риски. Из хорошего - есть положительные новости от хостера (у кого не открывается - картинку прикрепил). Вкратце: хостер уже закрыл уязвимости своими силами, волноваться как будто бы не о чем.
Однако, настоятельно рекомендуем всем пользователям:
1) сменить пароли
2) НЕ использовать один и тот же пароль для входа на Guitar-Gear и каких-то других ресурсов.
При всём уважении, не могу расписать всю "изнанку" форума, что бы не усугублять ситуацию+не плодить потенциальные риски. Из хорошего - есть положительные новости от хостера (у кого не открывается - картинку прикрепил). Вкратце: хостер уже закрыл уязвимости своими силами, волноваться как будто бы не о чем.
Однако, настоятельно рекомендуем всем пользователям:
1) сменить пароли
2) НЕ использовать один и тот же пароль для входа на Guitar-Gear и каких-то других ресурсов.
Прикрепленные изображения
Сапожник без сапог =(
Поделиться темой:


Страница 1 из 1